Skip to content

Phishing & Ingénierie Sociale : Comment Reconnaître, Simuler et Contrer les Attaques Humaines
Saviez-vous que plus de 90% des cyberattaques commencent par un email de phishing ? L’ingénierie sociale — l’art de manipuler les individus pour obtenir des informations ou des accès — est aujourd’hui le vecteur d’attaque le plus efficace, car il contourne les défenses techniques les plus sophistiquées en ciblant le maillon le plus vulnérable : l’humain.
Dans ce guide complet, vous allez comprendre les mécanismes psychologiques exploités par les attaquants, découvrir les outils pour simuler et détecter ces attaques, et mettre en place des défenses efficaces pour vous et votre organisation.
Qu’est-ce que le Phishing ? Définition et Mécanismes
Le phishing (hameçonnage) est une technique d’attaque qui consiste à tromper une victime pour qu’elle révèle des informations sensibles (identifiants, mots de passe, données bancaires) ou effectue une action dangereuse (cliquer sur un lien, télécharger un fichier, virer de l’argent). Il exploite des biais psychologiques fondamentaux :
- L’urgence : « Votre compte va être suspendu dans 24h — agissez maintenant ! »
- L’autorité : Se faire passer pour la direction, l’IT, la banque ou les impôts
- La peur : Menaces de sanctions, d’amendes, ou de piratage
- La curiosité : « Cliquez ici pour voir qui a consulté votre profil »
- La cupidité : Fausses opportunités, cadeaux, remboursements
Les Variantes du Phishing
- Phishing classique (masse) : Emails génériques envoyés à des millions de cibles
- Spear Phishing : Attaque ciblée sur une personne spécifique avec des informations personnalisées — taux de réussite bien supérieur
- Whaling : Spear phishing visant les dirigeants (PDG, CFO, RSSI)
- Vishing (Voice Phishing) : Phishing par téléphone — se faire passer pour le support technique ou la banque
- Smishing (SMS Phishing) : Phishing par SMS — faux avis de livraison, alertes bancaires
- BEC (Business Email Compromise) : Usurpation d’email professionnel pour ordonner des virements frauduleux
PhishTank : Identifier les Sites de Phishing Connus
PhishTank (phishtank.com), opéré par Cisco Talos, est une base de données collaborative qui référence en temps réel les URLs de phishing signalées et vérifiées par la communauté. C’est l’outil de référence pour vérifier si un lien suspect est connu comme malveillant.
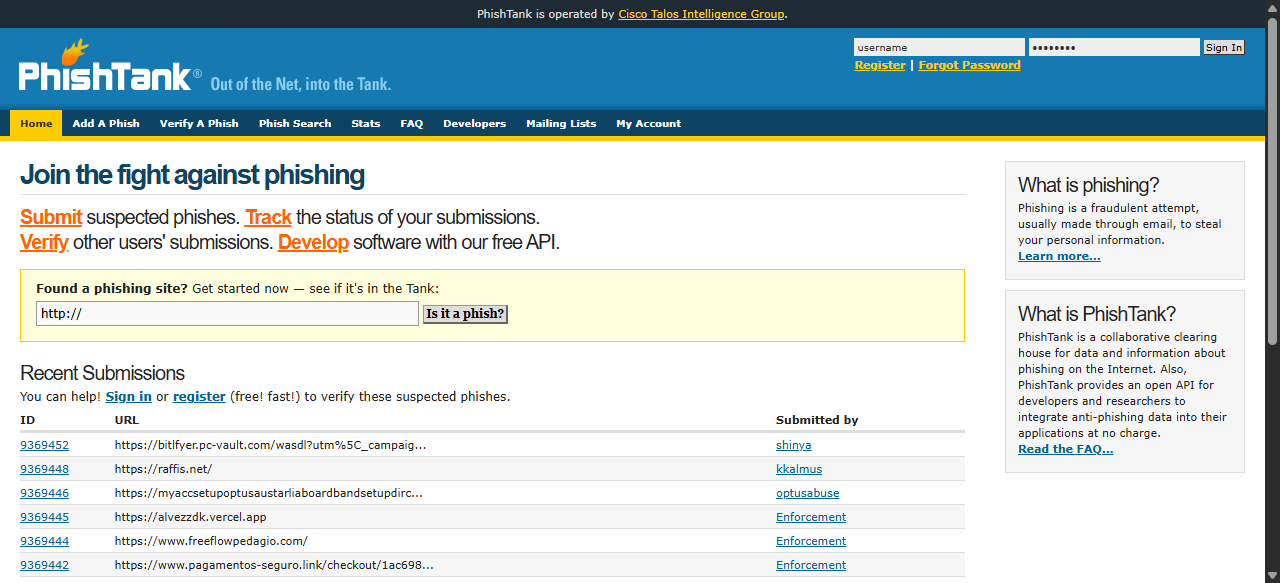
💡 Utilisation actionnable : Avant de cliquer sur tout lien reçu par email ou SMS, collez l’URL sur PhishTank ou utilisez leur API gratuite pour vérifier automatiquement tous les liens entrants dans vos applications.
L’Ingénierie Sociale : La Science de la Manipulation
L’ingénierie sociale va bien au-delà du simple email frauduleux. C’est une discipline qui étudie les biais cognitifs et les mécanismes psychologiques pour influencer le comportement humain. Le Social Engineering Framework de social-engineer.org est la ressource de référence pour comprendre ces techniques.
Les 6 Principes de Cialdini Exploités par les Attaquants
Le psychologue Robert Cialdini a identifié 6 principes d’influence qui sont systématiquement exploités dans les attaques d’ingénierie sociale :
- Réciprocité : « Je vous offre quelque chose (un cadeau, une information), donc vous m’en devez une en retour »
- Engagement/Cohérence : Une fois qu’on a accepté une petite chose, on tend à accepter des choses plus importantes
- Preuve sociale : « Tous vos collègues ont déjà mis à jour leur mot de passe — rejoignez-les »
- Autorité : « Je suis le directeur informatique, j’ai besoin de vos accès immédiatement »
- Sympathie/Affinité : Les gens font confiance aux personnes qu’ils apprécient
- Rareté/Urgence : « Cette offre expire dans 1 heure — agissez maintenant ! »
CheckPhish : Scanner les URLs Suspectes en Temps Réel
CheckPhish.ai (by Bolster) est un outil en ligne gratuit qui analyse instantanément n’importe quelle URL pour détecter si elle appartient à une campagne de phishing. Il utilise l’IA pour analyser le contenu de la page, la similarité avec des marques légitimes, et l’historique du domaine.
Checklist : Comment Identifier un Email de Phishing
- ✉️ Vérifier l’adresse expéditeur réelle (pas juste le nom affiché) : support@apple.com vs support@apple-secuirty.com
- 🔗 Survoler les liens sans cliquer pour voir l’URL réelle en bas du navigateur
- ⚡ Méfiance envers l’urgence : les vraies organisations ne vous demandent jamais d’agir « dans les 24h »
- 🔐 Ne jamais entrer ses identifiants depuis un lien email — aller directement sur le site officiel
- 📎 Ne pas ouvrir les pièces jointes inattendues, même de personnes connues (leurs comptes peuvent être compromis)
- 🌐 Vérifier le certificat SSL et le domaine exact : paypa1.com ≠ paypal.com
- 📞 En cas de doute, vérifier par téléphone auprès de l’expéditeur supposé
GoPhish : Simuler des Campagnes de Phishing pour Former Vos Équipes
GoPhish (getgophish.com) est un framework open source de phishing destiné aux professionnels de la sécurité pour tester et former les employés d’une organisation. Il permet de créer, lancer et mesurer des campagnes de phishing simulées de manière simple et intuitive.
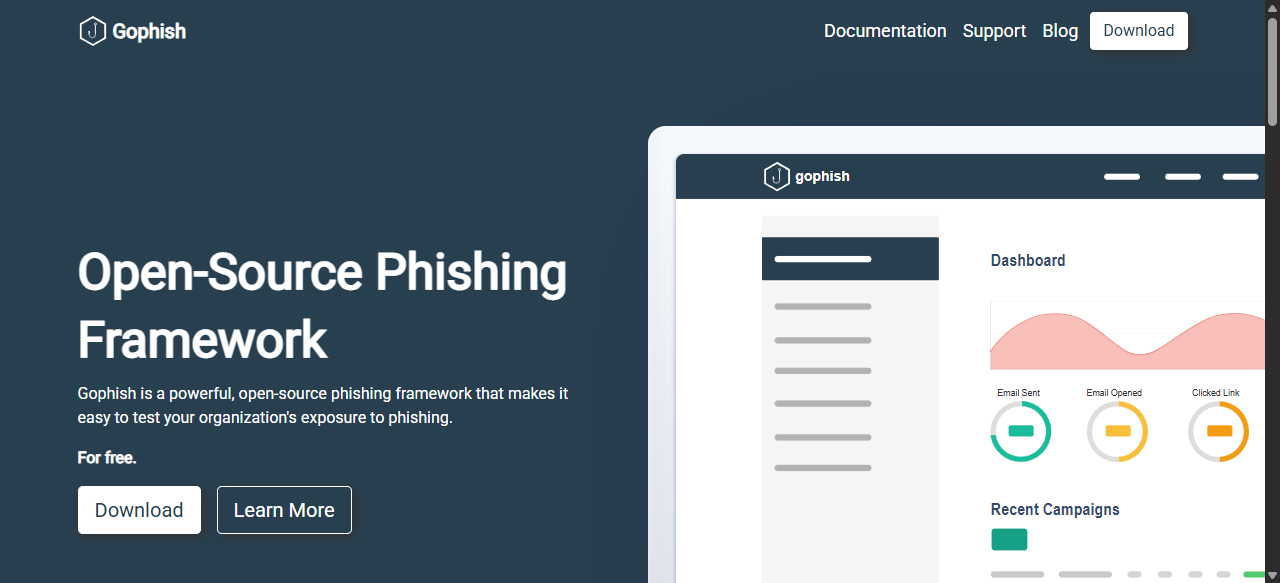
GoPhish vous permet de mesurer trois métriques clés dans vos simulations :
- Email Sent (Emails envoyés) : Volume total de la campagne
- Email Opened (Emails ouverts) : Taux d’ouverture — indique si l’objet est convaincant
- Clicked Link (Liens cliqués) : Taux de clics — indique la vulnérabilité réelle des employés
💡 Best practice : Après chaque simulation, organisez immédiatement une session de sensibilisation pour les employés qui ont cliqué. La formation doit être bienveillante, non punitive — l’objectif est d’éduquer, pas de sanctionner.
Les Attaques d’Ingénierie Sociale au-delà du Phishing
Le Pretexting
Le pretexting consiste à créer un scénario fictif crédible (un prétexte) pour obtenir des informations ou des accès. Exemple classique : un attaquant appelle le service desk en se faisant passer pour un employé bloqué en déplacement qui a besoin d’un accès d’urgence.
Le Baiting
Le baiting exploite la curiosité en laissant volontairement des supports infectés (clés USB, QR codes) dans des lieux accessibles. Des études montrent que 98% des clés USB trouvées dans des parkings d’entreprises sont branchées par leurs découvreurs.
Le Quid Pro Quo
L’attaquant offre quelque chose en échange d’informations. Exemple : se faire passer pour le support informatique et proposer d’aider à résoudre un problème en échange des identifiants de connexion.
La Fraude au Président (BEC)
La Business Email Compromise (BEC) est la forme d’ingénierie sociale la plus coûteuse. Un attaquant usurpe l’identité d’un dirigeant et demande par email un virement urgent et confidentiel. En 2023, le FBI estimait les pertes mondiales dues au BEC à plus de 50 milliards de dollars cumulés.
Comment Construire une Défense Efficace contre le Phishing
Solutions Techniques
- SPF, DKIM, DMARC : Protocoles d’authentification email qui empêchent l’usurpation de domaine. La configuration de DMARC en mode « reject » bloque 99% des emails frauduleux utilisant votre domaine.
- Filtres anti-spam et anti-phishing : Microsoft Defender pour Office 365, Proofpoint, Mimecast
- MFA (Multi-Factor Authentication) : Même si un attaquant obtient votre mot de passe via phishing, le MFA bloque l’accès
- Clés de sécurité physiques (FIDO2) : YubiKey et similaires sont invulnérables au phishing car ils vérifient cryptographiquement le domaine
- DNS Filtering : Bloquer l’accès aux domaines malveillants connus au niveau DNS (ex: Cisco Umbrella, Cloudflare Gateway)
Formation et Sensibilisation
- Simuler régulièrement des campagnes de phishing avec GoPhish pour mesurer le taux de vulnérabilité
- Former tous les employés, pas seulement l’IT — les cibles favorites sont souvent la comptabilité, les RH et les assistants de direction
- Mettre en place un processus de signalement simple : bouton « Signaler comme phishing » dans le client email
- Récompenser les employés qui signalent des tentatives de phishing réelles
- Sensibiliser particulièrement aux attaques vocales (vishing) et aux SMS suspects (smishing)
Procédures Organisationnelles Anti-BEC
- Toujours vérifier par téléphone toute demande de virement reçue par email, même depuis un email connu
- Mettre en place une double validation obligatoire pour tout virement au-dessus d’un seuil défini
- Établir un mot de code pour les demandes urgentes entre direction et comptabilité
- Former les équipes financières aux techniques de BEC avec des scénarios réels
Cadre Légal : Ce que Vous Pouvez (et Ne Pouvez Pas) Faire
Les simulations de phishing sont légales et encouragées dans le cadre d’une politique de sécurité interne, à condition que les employés soient informés que des simulations peuvent avoir lieu (sans en connaître la date exacte). L’exécution de phishing réel contre des personnes non consentantes constitue une escroquerie pénalement sanctionnée.
En France, l’article 313-1 du Code pénal punit l’escroquerie de 5 ans d’emprisonnement et 375 000 € d’amende. Pour les campagnes de simulation professionnelles, obtenez toujours une autorisation écrite de la direction et informez les services juridiques et RH.
Conclusion : La Formation Humaine, Première Ligne de Défense
Le phishing et l’ingénierie sociale exploitent une réalité fondamentale : les humains font confiance aux autres humains. Aucune technologie ne peut entièrement compenser un employé mal formé. La meilleure défense est une combinaison de solutions techniques robustes et d’une culture de cybersécurité ancrée dans toute l’organisation.
Commencez dès cette semaine par tester votre propre résistance au phishing : essayez GoPhish sur un environnement de test, consultez PhishTank pour comprendre les techniques actuelles, et évaluez si vos domaines sont correctement protégés par DMARC. La sensibilisation commence par vous.
Avez-vous déjà reçu une tentative de phishing sophistiquée ? Comment l’avez-vous identifiée ? Partagez dans les commentaires !