Skip to content

OSINT et Cybersécurité : la Reconnaissance, Première Étape d’un Test d’Intrusion
Avant de pirater un système, un vrai pentester ne touche presque jamais un clavier de « hacking ». Il passe d’abord des heures — parfois des jours — à observer, chercher et cartographier sa cible sans envoyer le moindre paquet suspect. Cette phase silencieuse s’appelle la reconnaissance OSINT, et elle représente souvent plus de 50% du temps d’un test d’intrusion réussi.
Que vous soyez développeur, administrateur système ou passionné de cybersécurité souhaitant évoluer vers le pentest, comprendre l’OSINT est un prérequis incontournable. Dans cet article : les techniques utilisées par les professionnels, des astuces gratuites à tester dès aujourd’hui, un exemple concret de reconnaissance, et comment financer une formation adaptée (individuelle ou en groupe) grâce aux dispositifs de l’État.
Sommaire
- Pourquoi l’OSINT est la base de tout pentest
- Les techniques de reconnaissance utilisées en test d’intrusion
- 7 astuces gratuites à appliquer dès maintenant
- Un exemple concret de reconnaissance
- Vidéo : la reconnaissance OSINT expliquée en détail
- Autoformation ou formation encadrée ?
- Formation individuelle ou en équipe
- Comment financer votre formation
- Compétences acquises à l’issue de la formation
- Questions fréquentes
Pourquoi l’OSINT est la base de tout pentest
Dans la méthodologie d’un test d’intrusion, la phase de reconnaissance (ou « footprinting ») précède toujours l’exploitation technique. Elle consiste à collecter un maximum d’informations publiques sur la cible : infrastructure réseau, employés, technologies utilisées, documents exposés. Plus cette étape est rigoureuse, plus la surface d’attaque identifiée sera précise, ce qui augmente considérablement les chances de succès des étapes suivantes, tout en restant strictement dans un cadre légal et autorisé par le client.
Les techniques de reconnaissance utilisées en test d’intrusion
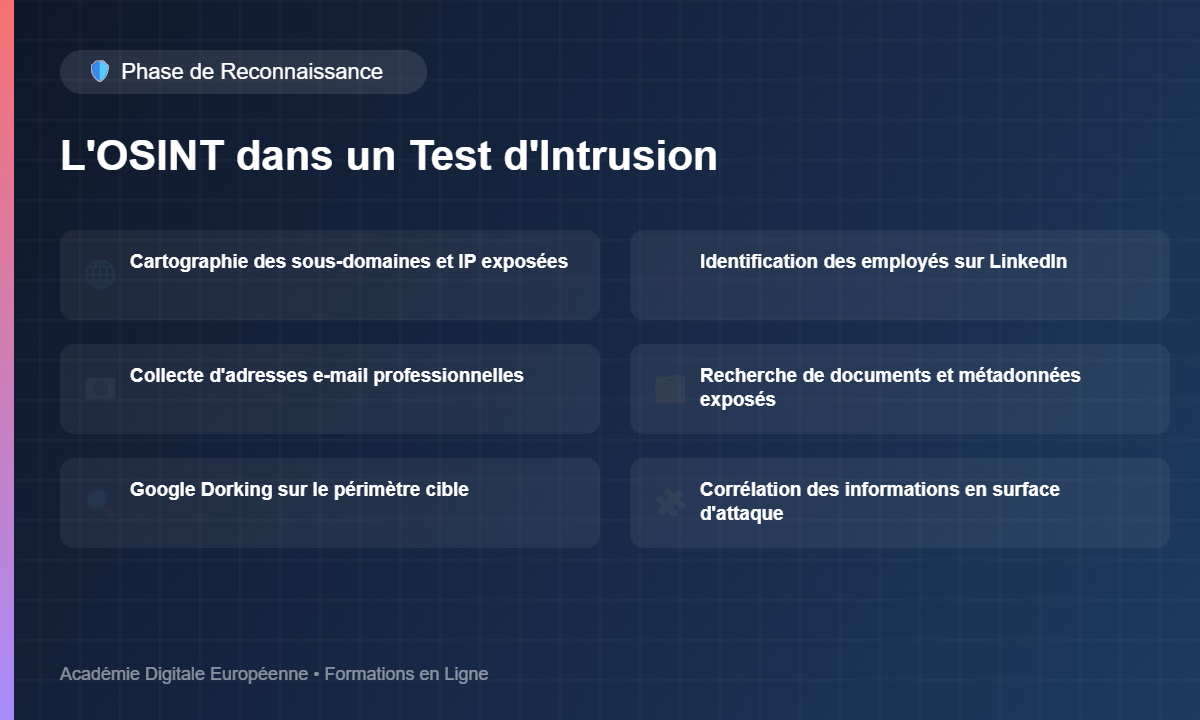
Les pentesters combinent plusieurs approches : la cartographie des sous-domaines et adresses IP exposées, l’identification des employés et de leurs rôles via les réseaux professionnels, la collecte d’adresses e-mail pour évaluer le risque de phishing, et l’analyse des métadonnées de documents publiquement accessibles (PDF, images) qui révèlent parfois des noms d’utilisateurs ou des versions de logiciels.
7 astuces gratuites à appliquer dès maintenant
- Cartographiez les sous-domaines — des outils gratuits en ligne permettent de lister les sous-domaines publics d’une organisation. Exercice : testez-le sur un domaine dont vous êtes propriétaire.
- Utilisez le Google Dorking — des opérateurs de recherche avancés permettent de trouver des documents ou pages non censées être indexées. Astuce : commencez par des recherches simples de type site: et filetype:.
- Analysez les en-têtes techniques d’un site — ils révèlent souvent la stack technique utilisée. Astuce : croisez cette info avec des bases de vulnérabilités publiques.
- Explorez les réseaux professionnels — l’organigramme d’une entreprise se reconstitue souvent rien qu’avec des profils publics. Exercice : pratiquez uniquement sur des entreprises qui vous ont donné leur accord.
- Vérifiez les fuites de données publiques — certains services permettent de vérifier si des emails professionnels sont déjà apparus dans une fuite connue. Astuce : ne jamais utiliser ces informations à des fins malveillantes.
- Consultez les métadonnées de documents publics — un PDF publié sur un site peut révéler le nom de l’auteur ou le logiciel utilisé. Astuce : un simple visualiseur de propriétés de fichier suffit.
- Documentez chaque source — un rapport de pentest professionnel doit toujours justifier l’origine de chaque information collectée. Astuce : gardez une capture d’écran horodatée pour chaque preuve.
Un exemple concret de reconnaissance
Lors d’un audit autorisé, un pentester commence par cartographier les sous-domaines d’une entreprise cliente. Il découvre un sous-domaine de test, oublié, exposant une interface d’administration avec des identifiants par défaut. Cette découverte, obtenue uniquement grâce à des techniques OSINT passives et légales, permet de signaler une faille critique avant qu’un attaquant malveillant ne la trouve.
Vidéo : la reconnaissance OSINT expliquée en détail
Autoformation ou formation encadrée ?
| Critère | Autoformation | Formation encadrée |
|---|---|---|
| Cadre légal et éthique | Flou, risque d’erreur | Clarifié dès le départ |
| Méthodologie professionnelle | Éparse | Structurée (type PTES/OWASP) |
| Cas pratiques réels | Rares | Labs et scénarios réalistes |
| Financement possible | Non | Oui (CPF, OPCO, etc.) |
Formation individuelle ou en équipe
La formation individuelle convient à un professionnel IT souhaitant évoluer vers le pentest ou renforcer ses compétences en sécurité offensive, avec un parcours sur-mesure. La formation en équipe est idéale pour une équipe SOC ou IT souhaitant harmoniser ses pratiques de reconnaissance et de gestion de la surface d’attaque. Un conseiller étudie avec vous le format le plus adapté lors du rendez-vous.
Comment financer votre formation
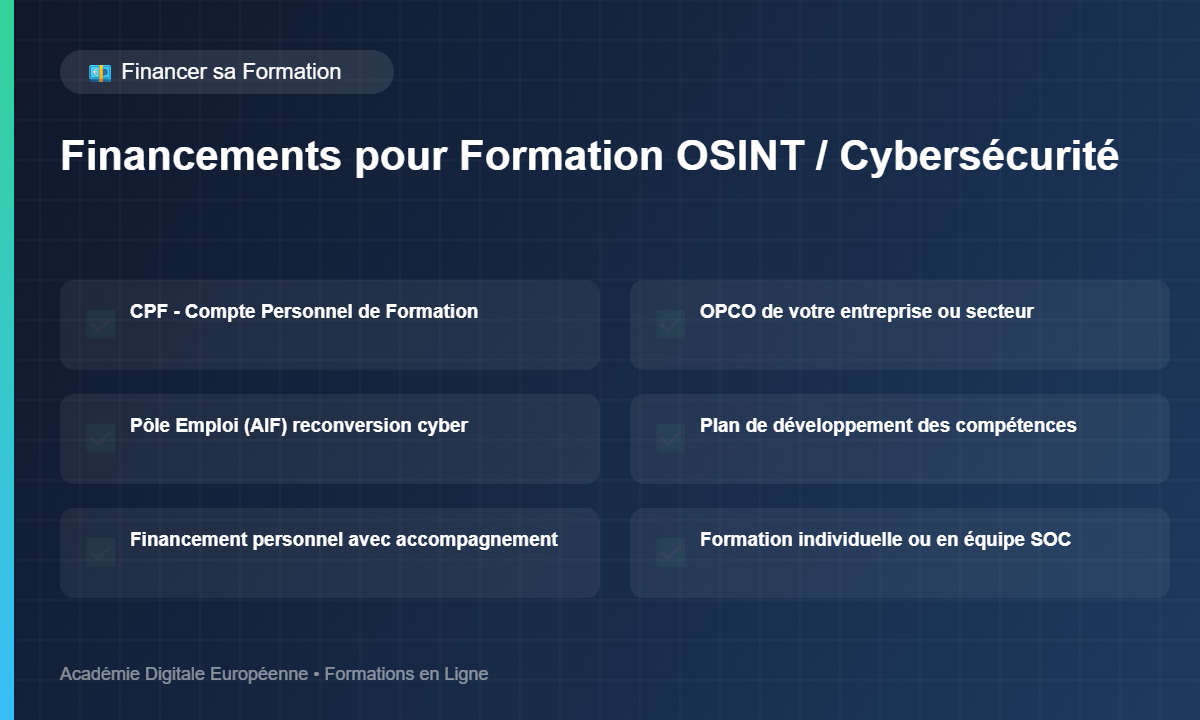
Une formation OSINT orientée cybersécurité peut être financée via le CPF (Compte Personnel de Formation), l’OPCO de votre entreprise ou secteur, le dispositif Pôle Emploi (AIF) pour une reconversion vers la cybersécurité, ou le plan de développement des compétences de votre employeur. Un conseiller peut étudier gratuitement votre situation lors d’un rendez-vous.
Compétences acquises à l’issue de la formation
- ✅ Cartographier une surface d’attaque de manière légale
- ✅ Utiliser les outils OSINT standards du secteur
- ✅ Rédiger un rapport de reconnaissance professionnel
- ✅ Comprendre le cadre légal et éthique du pentest
- ✅ Intégrer l’OSINT dans une méthodologie de test d’intrusion complète
- ✅ Sensibiliser une équipe aux risques d’exposition d’informations
Questions fréquentes
Faut-il déjà être développeur pour se former ?
Non, une bonne culture générale informatique suffit pour commencer. La formation s’adapte à votre niveau et progresse vers des notions plus techniques.
Cette formation est-elle légale ?
Oui, l’OSINT en cybersécurité s’appuie exclusivement sur des informations publiques et s’inscrit dans un cadre éthique et légal, notamment dans le cadre de tests d’intrusion autorisés par contrat.
Puis-je former toute mon équipe IT ?
Oui, la formation en groupe est conçue pour les équipes IT ou SOC souhaitant harmoniser leurs pratiques de reconnaissance et de sécurité.